Kort gezegd: GMP Annex 11 legt vast wat de EU verwacht van geautomatiseerde systemen in GMP-gereguleerde activiteiten, ook van de software waarin operators hun werk registreren. De bijlage vraagt om risicomanagement, validatie, beheerste data, audit trails, elektronische handtekeningen, beveiliging en periodieke evaluatie. Het gereguleerde bedrijf is er zelf verantwoordelijk voor: een leverancier kan je helpen met informatie en functies, maar geen software is kant-en-klaar "Annex 11-compliant", want je valideert voor je eigen beoogde gebruik.
Wat is GMP Annex 11?
Annex 11 "Computerised Systems" is onderdeel van EudraLex Volume 4, de EU-richtlijnen voor goede productiepraktijken (GMP) voor geneesmiddelen voor mens en dier. De huidige versie geldt sinds 30 juni 2011. Hij is van toepassing op alle vormen van geautomatiseerde systemen die deel uitmaken van GMP-gereguleerde activiteiten, van een ERP-systeem tot een tablet waarop een operator een reinigingsstap vastlegt.
Het uitgangspunt is kort en goed om te onthouden: de applicatie moet gevalideerd zijn en de IT-infrastructuur gekwalificeerd, en als een geautomatiseerd systeem een handmatige handeling vervangt, mag dat niet leiden tot minder productkwaliteit, procesbeheersing of kwaliteitsborging, en ook niet tot een groter totaalrisico van het proces. Met andere woorden: digitaliseren mag het niet slechter maken, en je moet dat kunnen aantonen.
De Europese Commissie werkt aan een herziening van Annex 11; kijk op de EudraLex Volume 4-pagina van de Europese Commissie welke versie op dit moment geldt. Voor producten onder Amerikaans toezicht regelt 21 CFR Part 11 elektronische registraties en handtekeningen, met deels vergelijkbare verwachtingen.
Wat vraagt Annex 11?
Annex 11 heeft een algemeen deel, een projectfase en een operationele fase. De onderwerpen die het meest uitmaken voor digitale uitvoeringsregistraties zijn:
- Risicomanagement (sectie 1). Beslissingen over de omvang van validatie en de maatregelen voor data-integriteit zijn gebaseerd op een onderbouwde en gedocumenteerde risicobeoordeling, met oog voor patiëntveiligheid, data-integriteit en productkwaliteit.
- Personeel en leveranciers (secties 2 en 3). Duidelijke rollen tussen proceseigenaar, systeemeigenaar, Qualified Persons en IT. Levert of host een derde partij het systeem, dan leggen formele afspraken de verantwoordelijkheden vast en worden de deskundigheid en betrouwbaarheid van de leverancier beoordeeld.
- Validatie (sectie 4). De validatiedocumentatie dekt de relevante stappen van de levenscyclus, met gebruikerseisen, wijzigingsbeheer en een overzicht van systemen.
- Data, juistheidscontroles en opslag (secties 5 tot en met 7). Gegevensuitwisseling bevat controles, kritische handmatige invoer krijgt een extra controle op juistheid en data is beschermd, geback-upt en toegankelijk gedurende de hele bewaartermijn.
- Audit trails (sectie 9). Op basis van een risicobeoordeling overweeg je een door het systeem gegenereerde audit trail van GMP-relevante wijzigingen en verwijderingen, met de reden erbij, en audit trails worden regelmatig beoordeeld.
- Wijzigingsbeheer en periodieke evaluatie (secties 10 en 11). Wijzigingen verlopen beheerst en het systeem wordt periodiek geëvalueerd om te bevestigen dat het in gevalideerde staat blijft.
- Beveiliging en incidenten (secties 12 en 13). Alleen bevoegde personen hebben toegang en incidenten worden gemeld en beoordeeld.
- Elektronische handtekeningen (sectie 14). Worden registraties elektronisch ondertekend, dan heeft de handtekening binnen het bedrijf dezelfde waarde als een handgeschreven handtekening, is ze blijvend gekoppeld aan de registratie en bevat ze datum en tijd.
- Bedrijfscontinuïteit en archivering (secties 16 en 17). Afspraken voor als het systeem uitvalt, en gearchiveerde data die toegankelijk en leesbaar blijft.
Wat moet het gereguleerde bedrijf zelf doen?
Annex 11 richt zich tot de fabrikant, niet tot de softwareleverancier. Dat heeft praktische gevolgen:
- Bepaal het beoogde gebruik. Welke registraties komen in het systeem, welke daarvan zijn GMP-relevant en welke beslissingen (zoals batchvrijgave) hangen ervan af.
- Doe de risicobeoordeling. De omvang van de validatie volgt uit het risico. Een systeem voor interne trainingsregistraties vraagt een andere aanpak dan een systeem met het batchrecord.
- Valideer voor dat gebruik. Schrijf gebruikerseisen, test of het ingerichte systeem eraan voldoet en documenteer het resultaat. Je kunt documentatie van de leverancier gebruiken, maar de conclusie is aan jou.
- Richt procedures in. Gebruikersbeheer, correcties, beoordeling van registraties, back-ups en hersteltests, wijzigingsbeheer bij nieuwe softwareversies, periodieke evaluatie.
- Beoordeel de leverancier. Annex 11 verwacht formele afspraken en een beoordeling van de deskundigheid en betrouwbaarheid van de leverancier, bijvoorbeeld met een vragenlijst of een audit.
Brancherichtlijnen zoals GAMP 5 beschrijven een risicogebaseerde aanpak voor het valideren van geautomatiseerde systemen en worden daar veel voor gebruikt. De principes van data-integriteit achter dit alles worden samengevat als ALCOA+: registraties moeten toe te schrijven, leesbaar, gelijktijdig, origineel, juist, compleet, consistent, duurzaam en beschikbaar zijn. De PIC/S-richtlijn PI 041-1 werkt ze uitgebreid uit.
Welke vragen stel je aan je softwareleverancier?
De tabel vertaalt de belangrijkste onderwerpen uit Annex 11 naar vragen aan de leverancier van een systeem voor digitale werkinstructies en uitvoeringsregistraties. De antwoorden zijn input voor je risicobeoordeling en validatie; ze vervangen die niet.
| Onderwerp in Annex 11 | Wat vraag je aan je softwareleverancier |
|---|---|
| Leveranciers en dienstverleners (3) | Is er een schriftelijke overeenkomst met de verantwoordelijkheden voor hosting, support, back-ups en wijzigingen? Mogen we jullie beoordelen of auditeren? |
| Validatie (4) | Welke documentatie leveren jullie (functionele beschrijving, release notes, testbewijs)? Kunnen we in een aparte omgeving testen voordat we een nieuwe functie gebruiken? |
| Data en juistheidscontroles (5, 6) | Hoe worden waarden ingevoerd en gecontroleerd? Kunnen velden verplicht worden gemaakt? Welke gegevens bevat een uitvoeringsregistratie? |
| Opslag van data (7) | Waar wordt de data gehost, hoe vaak worden back-ups gemaakt en hoe wordt herstel getest? Is onze data gescheiden van die van andere klanten? |
| Afdrukken (8) | Kunnen we een leesbare kopie van een registratie en een export van de data krijgen? |
| Audit trails (9) | Welke gebeurtenissen worden vastgelegd met gebruiker en tijd? Kunnen afgeronde registraties worden gewijzigd of verwijderd, en zo ja, wordt dat vastgelegd? |
| Wijzigingsbeheer (10) | Hoe worden software-updates uitgebracht en aangekondigd? Hoe kunnen we de gevolgen voor onze gevalideerde staat beoordelen? |
| Beveiliging (12) | Hoe is de toegang geregeld (persoonlijke accounts, rollen, single sign-on)? Hoe worden wachtwoorden en sessies behandeld? |
| Incidentbeheer (13) | Hoe en hoe snel melden jullie incidenten die onze data kunnen raken? |
| Elektronische handtekening (14) | Hoe wordt een handtekening opgeslagen en aan de registratie gekoppeld? Voldoet die aan onze eisen voor een elektronische handtekening, of is het alleen een bevestiging? |
| Bedrijfscontinuïteit en archivering (16, 17) | Wat gebeurt er bij een storing? Hoe krijgen we onze registraties terug als het contract eindigt, en in welk formaat? |
Vraag de antwoorden schriftelijk en bewaar ze bij je validatiedossier. Laat een antwoord een gat zien, beslis dan in je risicobeoordeling of een procedurele maatregel (bijvoorbeeld een controle door een tweede persoon) volstaat of dat het systeem niet geschikt is voor dat gebruik.
Waar passen digitale werkinstructies?
Digitale werkinstructies staan dicht bij de operator: ze tonen de stappen en leggen vast wat er is gedaan. In een GMP-omgeving kunnen ze de data-integriteit goed ondersteunen, omdat gegevens één keer worden ingevoerd, op de plek van het werk, door een gebruiker met naam. Maar ze zijn maar een deel van het geheel. Per toepassing bepaal je of de registraties GMP-relevant zijn, en of ze de officiële registratie vormen of een ondersteunende naast je gevalideerde systeem voor batchrecords. Achtergrond over de eisen staat op de pagina over GMP en voor de sector op farmacie.
In de praktijk met digitale werkinstructies
Eerst voor de duidelijkheid: de Work Instruction App claimt als product niet gevalideerd, GMP-gecertificeerd of 21 CFR Part 11-compliant te zijn. Zoals Annex 11 zegt, beoordeelt en valideert de klant het systeem voor zijn eigen beoogde gebruik. Wat de app als input voor die beoordeling biedt:
- Een gebruiker per registratie. Elke uitvoering hangt aan een persoonlijk account; rollen (Execute, Analyze, Manage) bepalen wie wat mag, en single sign-on met Microsoft Entra ID is beschikbaar.
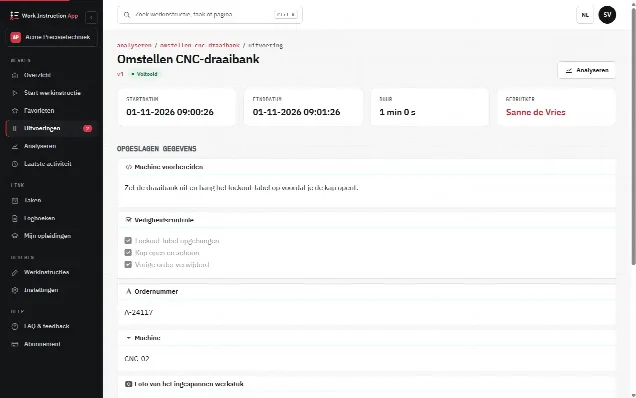
- Tijden. Elke uitvoering bewaart start- en eindtijd en duur.
- Versies. Werkinstructies worden gepubliceerd als genummerde versies; oudere versies blijven herleidbaar en bij elke uitvoering zie je de gebruikte versie. Zie versiebeheer.
- Historie van uitvoeringen. Elk antwoord, elke foto en elke handtekening wordt bij de uitvoering bewaard; afgeronde uitvoeringen filter je op werkinstructie, gebruiker en periode, doorzoek je op een ingevulde waarde, exporteer je naar Excel of CSV en druk je per uitvoering af met afwijkingen, goedkeuring en historie (als PDF opslaan via de browser).
- Handtekeningen. Een handtekeningblok bewaart een getekende handtekening als afbeelding in de uitvoering, samen met de gebruiker en de tijd van die uitvoering. Of dat voldoet aan jouw definitie van een elektronische handtekening, hoort bij je eigen beoordeling.
- Wijzigingshistorie. Een log waaraan alleen wordt toegevoegd, legt vast wie een werkinstructie aanmaakte, opsloeg (met een samenvatting van toegevoegde, verwijderde en gewijzigde stappen), publiceerde, introk of verwijderde, en wie een uitvoering startte, afrondde, heropende, goedkeurde of afkeurde. Je ziet hem op het tabblad Historie van de werkinstructie en bij de details van een uitvoering; de app wijzigt of verwijdert de regels nooit. Of dat dekt wat je volgens hoofdstuk 9 van een audit trail nodig hebt, zoals een vastgelegde reden voor een wijziging, hoort bij je eigen beoordeling.
- Review en goedkeuring. Met Review verplicht wordt een nieuwe versie pas gepubliceerd als een Manage-gebruiker die hem niet schreef de gewijzigde stappen heeft bekeken en met zijn eigen wachtwoord heeft goedgekeurd. Met Goedkeuring vereist wacht een afgeronde uitvoering tot een Manage-gebruiker die hem niet uitvoerde hem met zijn eigen wachtwoord goedkeurt of met een reden afkeurt. Een afgeronde uitvoering is definitief en kan niet meer worden gewijzigd.
- Hosting. Hosting in Europa onder Nederlands recht, een aparte database per klant en elk uur een back-up. Details staan in de veelgestelde vragen over beveiliging.
Stel de leveranciersvragen uit de tabel hierboven ook aan ons en gebruik de antwoorden in je eigen risicobeoordeling. Met een gratis proefperiode van 30 dagen test je de functies tegen je gebruikerseisen voordat je beslist. Voor de voordelen van digitaal uitvoeren in het algemeen, zie waarom digitale werkinstructies.