Kurz gesagt: EU-GMP Annex 11 legt fest, was von computergestützten Systemen in GMP-regulierten Tätigkeiten erwartet wird, auch von der Software, in der Mitarbeiter ihre Arbeit dokumentieren. Der Anhang verlangt Risikomanagement, Validierung, kontrollierte Daten, Audit Trails, elektronische Unterschriften, Sicherheit und regelmäßige Überprüfung. Verantwortlich ist das regulierte Unternehmen selbst: Ein Anbieter kann mit Informationen und Funktionen unterstützen, aber keine Software ist von Haus aus "Annex-11-konform", denn validiert wird für Ihren vorgesehenen Einsatz.
Was ist EU-GMP Annex 11?
Annex 11 "Computerised Systems" ist Teil von EudraLex Band 4, dem EU-Leitfaden der Guten Herstellungspraxis für Human- und Tierarzneimittel. Die aktuelle Fassung gilt seit dem 30. Juni 2011. Sie betrifft alle Arten computergestützter Systeme, die Teil GMP-regulierter Tätigkeiten sind, vom ERP-System bis zum Tablet, auf dem ein Mitarbeiter einen Reinigungsschritt dokumentiert.
Der Grundsatz ist kurz und gut zu merken: Die Anwendung soll validiert und die IT-Infrastruktur qualifiziert sein, und wenn ein computergestütztes System einen manuellen Vorgang ersetzt, darf das nicht zu geringerer Produktqualität, Prozesskontrolle oder Qualitätssicherung führen und das Gesamtrisiko des Prozesses nicht erhöhen. Anders gesagt: Die Digitalisierung darf nichts verschlechtern, und Sie müssen das nachweisen können.
Die Europäische Kommission arbeitet an einer Überarbeitung von Annex 11; prüfen Sie auf der EudraLex-Band-4-Seite der Europäischen Kommission, welche Fassung aktuell gilt. Für Produkte unter US-Aufsicht regelt 21 CFR Part 11 elektronische Aufzeichnungen und Unterschriften mit teils ähnlichen Erwartungen.
Was verlangt Annex 11?
Annex 11 gliedert sich in einen allgemeinen Teil, eine Projektphase und eine Betriebsphase. Für digitale Ausführungsaufzeichnungen sind diese Themen am wichtigsten:
- Risikomanagement (Abschnitt 1). Entscheidungen über den Umfang der Validierung und der Maßnahmen zur Datenintegrität beruhen auf einer begründeten und dokumentierten Risikobewertung, die Patientensicherheit, Datenintegrität und Produktqualität berücksichtigt.
- Personal und Lieferanten (Abschnitte 2 und 3). Klare Rollen zwischen Prozesseigner, Systemeigner, sachkundiger Person und IT. Stellt oder betreibt ein Dritter das System, regeln formelle Vereinbarungen seine Verantwortlichkeiten, und Kompetenz und Zuverlässigkeit des Anbieters werden bewertet.
- Validierung (Abschnitt 4). Die Validierungsdokumentation deckt die relevanten Schritte des Lebenszyklus ab, mit Benutzeranforderungen, Änderungskontrolle und einer Übersicht der Systeme.
- Daten, Richtigkeitsprüfungen und Speicherung (Abschnitte 5 bis 7). Datenaustausch enthält Prüfungen, kritische manuelle Eingaben erhalten eine zusätzliche Richtigkeitsprüfung, und Daten sind geschützt, gesichert und während der gesamten Aufbewahrungsfrist zugänglich.
- Audit Trails (Abschnitt 9). Auf Basis einer Risikobewertung soll ein systemgenerierter Audit Trail für GMP-relevante Änderungen und Löschungen mit dokumentierter Begründung erwogen werden, und Audit Trails werden regelmäßig überprüft.
- Änderungsmanagement und regelmäßige Bewertung (Abschnitte 10 und 11). Änderungen erfolgen kontrolliert, und das System wird regelmäßig bewertet, um zu bestätigen, dass es im validierten Zustand bleibt.
- Sicherheit und Vorfälle (Abschnitte 12 und 13). Nur befugte Personen haben Zugriff, und Vorfälle werden gemeldet und bewertet.
- Elektronische Unterschrift (Abschnitt 14). Werden Aufzeichnungen elektronisch unterschrieben, hat die Unterschrift im Unternehmen dieselbe Bedeutung wie eine handschriftliche, ist dauerhaft mit der Aufzeichnung verknüpft und enthält Datum und Uhrzeit.
- Betriebskontinuität und Archivierung (Abschnitte 16 und 17). Vorkehrungen für Systemausfälle sowie archivierte Daten, die zugänglich und lesbar bleiben.
Was muss das regulierte Unternehmen selbst tun?
Annex 11 richtet sich an den Hersteller, nicht an den Softwareanbieter. Das hat praktische Folgen:
- Vorgesehenen Einsatz festlegen. Welche Aufzeichnungen im System geführt werden, welche davon GMP-relevant sind und welche Entscheidungen (etwa die Chargenfreigabe) davon abhängen.
- Risikobewertung durchführen. Der Umfang der Validierung folgt aus dem Risiko. Ein System für interne Schulungsnachweise braucht einen anderen Ansatz als eines mit dem Chargenprotokoll.
- Für diesen Einsatz validieren. Benutzeranforderungen schreiben, prüfen, ob das konfigurierte System sie erfüllt, und das Ergebnis dokumentieren. Unterlagen des Anbieters können genutzt werden, die Schlussfolgerung liegt bei Ihnen.
- Verfahren einrichten. Benutzerverwaltung, Korrekturen, Prüfung von Aufzeichnungen, Backups und Wiederherstellungstests, Änderungskontrolle bei neuen Softwareversionen, regelmäßige Bewertung.
- Den Anbieter bewerten. Annex 11 erwartet formelle Vereinbarungen und eine Bewertung von Kompetenz und Zuverlässigkeit des Anbieters, etwa per Fragebogen oder Audit.
Branchenleitfäden wie GAMP 5 beschreiben einen risikobasierten Ansatz zur Validierung computergestützter Systeme und werden dafür häufig genutzt. Die Grundsätze der Datenintegrität dahinter werden als ALCOA+ zusammengefasst: Aufzeichnungen müssen zuordenbar, lesbar, zeitnah, original, korrekt, vollständig, konsistent, dauerhaft und verfügbar sein. Die PIC/S-Leitlinie PI 041-1 erläutert sie ausführlich.
Welche Fragen sollten Sie Ihrem Softwareanbieter stellen?
Die Tabelle übersetzt die wichtigsten Themen aus Annex 11 in Fragen an den Anbieter eines Systems für digitale Arbeitsanweisungen und Ausführungsaufzeichnungen. Die Antworten fließen in Ihre Risikobewertung und Validierung ein; sie ersetzen sie nicht.
| Thema in Annex 11 | Was Sie Ihren Softwareanbieter fragen |
|---|---|
| Lieferanten und Dienstleister (3) | Gibt es eine schriftliche Vereinbarung mit den Verantwortlichkeiten für Hosting, Support, Backups und Änderungen? Dürfen wir Sie bewerten oder auditieren? |
| Validierung (4) | Welche Unterlagen stellen Sie bereit (Funktionsbeschreibung, Release Notes, Testnachweise)? Können wir in einer separaten Umgebung testen, bevor wir eine neue Funktion nutzen? |
| Daten und Richtigkeitsprüfungen (5, 6) | Wie werden Werte eingegeben und geprüft? Lassen sich Felder als Pflicht markieren? Welche Daten enthält eine Ausführungsaufzeichnung? |
| Datenspeicherung (7) | Wo werden die Daten gehostet, wie oft werden Backups erstellt und wie wird die Wiederherstellung getestet? Sind unsere Daten von denen anderer Kunden getrennt? |
| Ausdrucke (8) | Erhalten wir eine lesbare Kopie einer Aufzeichnung und einen Export der Daten? |
| Audit Trails (9) | Welche Ereignisse werden mit Benutzer und Zeit protokolliert? Können abgeschlossene Aufzeichnungen geändert oder gelöscht werden, und wenn ja, wird das festgehalten? |
| Änderungsmanagement (10) | Wie werden Software-Updates veröffentlicht und angekündigt? Wie können wir ihre Auswirkung auf unseren validierten Zustand bewerten? |
| Sicherheit (12) | Wie ist der Zugriff geregelt (persönliche Konten, Rollen, Single Sign-on)? Wie werden Passwörter und Sitzungen behandelt? |
| Vorfallmanagement (13) | Wie und wie schnell melden Sie Vorfälle, die unsere Daten betreffen können? |
| Elektronische Unterschrift (14) | Wie wird eine Unterschrift gespeichert und mit der Aufzeichnung verknüpft? Erfüllt sie unsere Anforderungen an eine elektronische Unterschrift, oder ist sie nur eine Bestätigung? |
| Betriebskontinuität und Archivierung (16, 17) | Was passiert bei einem Ausfall? Wie erhalten wir unsere Aufzeichnungen bei Vertragsende zurück, und in welchem Format? |
Lassen Sie sich die Antworten schriftlich geben und legen Sie sie zur Validierungsakte. Zeigt eine Antwort eine Lücke, entscheiden Sie in Ihrer Risikobewertung, ob eine organisatorische Maßnahme (zum Beispiel eine Prüfung durch eine zweite Person) genügt oder ob das System für diesen Einsatz nicht geeignet ist.
Wo passen digitale Arbeitsanweisungen hinein?
Digitale Arbeitsanweisungen sind nah am Mitarbeiter: Sie zeigen die Schritte und erfassen, was getan wurde. Im GMP-Umfeld können sie die Datenintegrität gut unterstützen, weil Daten einmal, am Ort der Arbeit, von einem namentlich angemeldeten Benutzer eingegeben werden. Sie sind aber nur ein Teil des Gesamtbilds. Für jeden Einsatz entscheiden Sie, ob die Aufzeichnungen GMP-relevant sind und ob sie die offizielle Aufzeichnung bilden oder eine unterstützende neben Ihrem validierten System für Chargenprotokolle. Hintergründe zu den Anforderungen finden Sie auf der Seite zu GMP und zur Branche unter Pharma.
In der Praxis mit digitalen Arbeitsanweisungen
Zunächst zur Klarheit: Die Work Instruction App erhebt als Produkt keinen Anspruch darauf, validiert, GMP-zertifiziert oder 21-CFR-Part-11-konform zu sein. Wie Annex 11 sagt, bewertet und validiert der Kunde das System für seinen eigenen vorgesehenen Einsatz. Was die App als Grundlage für diese Bewertung bietet:
- Ein Benutzer pro Aufzeichnung. Jede Ausführung ist mit einem persönlichen Konto verknüpft; Rollen (Execute, Analyze, Manage) legen fest, wer was darf, und Single Sign-on mit Microsoft Entra ID ist verfügbar.
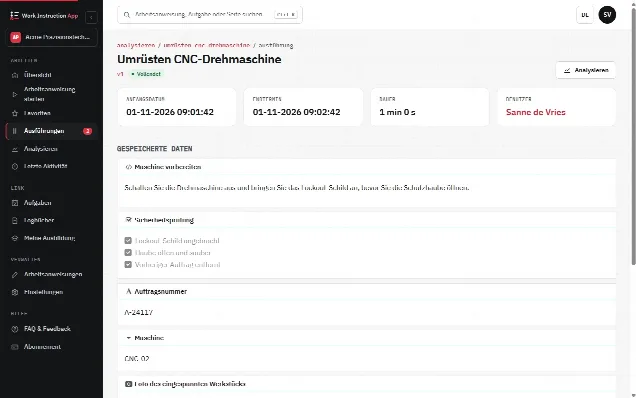
- Zeitstempel. Jede Ausführung speichert Start- und Endzeit sowie Dauer.
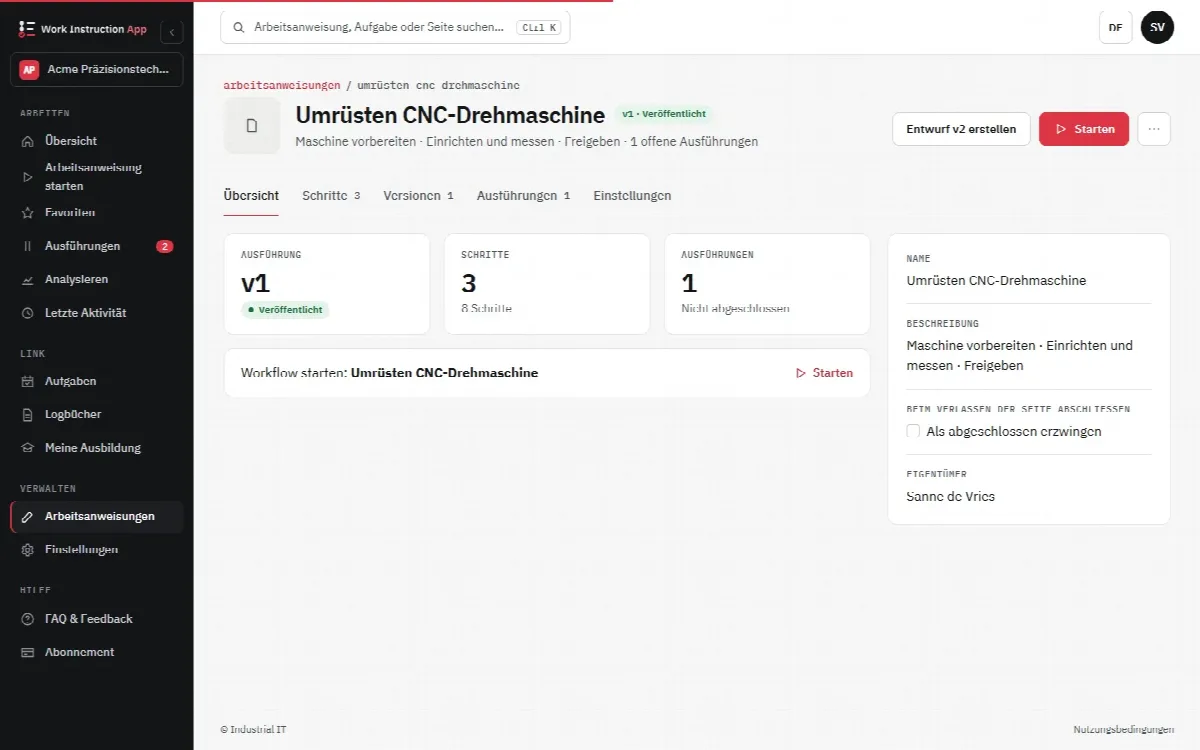
- Versionen. Arbeitsanweisungen werden als nummerierte Versionen veröffentlicht; ältere Versionen bleiben nachvollziehbar, und jede Ausführung zeigt die verwendete Version. Siehe Versionskontrolle.
- Ausführungshistorie. Jede Antwort, jedes Foto und jede Unterschrift wird mit der Ausführung gespeichert; abgeschlossene Ausführungen lassen sich nach Arbeitsanweisung, Benutzer und Zeitraum filtern, nach einem eingegebenen Wert durchsuchen, nach Excel oder CSV exportieren und pro Ausführung mit Abweichungen, Freigabe und Verlauf drucken (als PDF über den Browser).
- Unterschriften. Ein Unterschriftsblock speichert eine gezeichnete Unterschrift als Bild in der Ausführung, zusammen mit Benutzer und Zeit dieser Ausführung. Ob das Ihrer Definition einer elektronischen Unterschrift entspricht, gehört zu Ihrer eigenen Bewertung.
- Änderungsverlauf. Ein Protokoll, das nur ergänzt wird, hält fest, wer eine Arbeitsanweisung angelegt, gespeichert (mit einer Zusammenfassung hinzugefügter, entfernter und geänderter Schritte), veröffentlicht, zurückgezogen oder gelöscht hat und wer eine Ausführung gestartet, abgeschlossen, wieder geöffnet, freigegeben oder abgelehnt hat. Es erscheint im Reiter Verlauf der Arbeitsanweisung und in den Details einer Ausführung; die App ändert oder löscht seine Einträge nie. Ob das abdeckt, was Sie nach Abschnitt 9 von einem Audit Trail brauchen, etwa eine dokumentierte Begründung einer Änderung, gehört zu Ihrer eigenen Bewertung.
- Prüfung und Freigabe. Mit Prüfung erforderlich wird eine neue Version erst veröffentlicht, wenn ein Manage-Benutzer, der sie nicht verfasst hat, die geänderten Schritte geprüft und mit seinem eigenen Passwort freigegeben hat. Mit Freigabe erforderlich wartet eine abgeschlossene Ausführung, bis ein Manage-Benutzer, der sie nicht ausgeführt hat, sie mit seinem eigenen Passwort freigibt oder mit einer Begründung ablehnt. Eine abgeschlossene Ausführung ist endgültig und lässt sich nicht mehr ändern.
- Hosting. Hosting in Europa nach niederländischem Recht, eine eigene Datenbank pro Kunde und stündliche Backups. Details finden Sie in den FAQ zur Sicherheit.
Stellen Sie die Anbieterfragen aus der Tabelle oben auch uns und nutzen Sie die Antworten in Ihrer eigenen Risikobewertung. Mit einer kostenlosen Testphase von 30 Tagen prüfen Sie die Funktionen anhand Ihrer Benutzeranforderungen, bevor Sie entscheiden. Zu den Vorteilen digitaler Ausführung allgemein siehe warum digitale Arbeitsanweisungen.